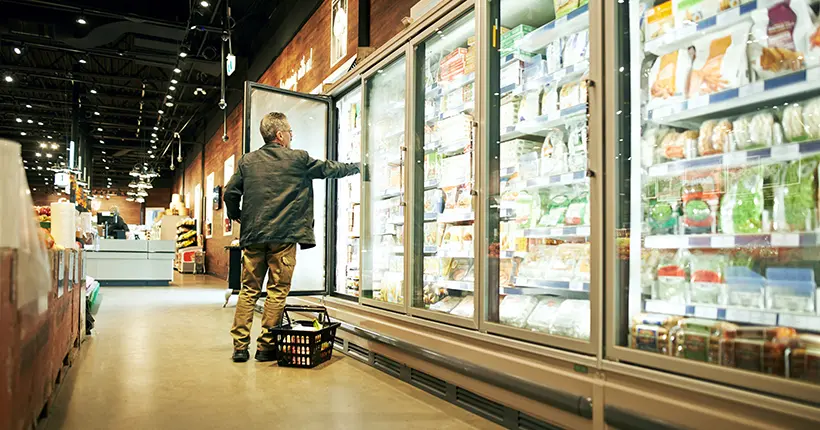

La cyberattaque contre les frigos de centaines de supermarchés en France illustre les multiples fragilités des chaînes d’approvisionnements et des objets connectés, accentuées par une sous-estimation des certains acteurs économiques face à la menace. Les pirates ont ciblé des systèmes de régulation frigorifique du fabricant danois Danfoss, utilisés dans de nombreux magasins. L’entreprise scandinave a expliqué que « la majorité des unités touchées sont des produits anciens » qui ont atteint « leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité ».
À voir aussi sur Konbini
Du cyber au monde réel
L’objectif pour les pirates est ici d’agir sur des équipements physiques à travers un système informatique. Longtemps isolés d’internet, les équipements industriels comme les groupes frigorifiques sont désormais connectés afin de permettre leur supervision et leur pilotage à distance, explique à l’AFP Antoine Hautin, secrétaire général d’Almond, cabinet de conseil en cybersécurité.
Ainsi, sans protections adaptées comme le contrôle des droits d’accès, l’installation régulière des correctifs de sécurité ou le recours à des plateformes intermédiaires pour le contrôle à distance, « n’importe quelle usine ou matériel » connecté, que ce soit dans l’automobile, l’énergie, les transports, peuvent être exposés à des scénarios similaires, estime Olivier Daloy, expert cyber chez Zscaler.
Le principe de cette attaque est comparable, selon lui, au virus Stuxnet en 2010 qui avait entraîné une série de pannes dans le parc iranien de centrifugeuses utilisées pour l’enrichissement de l’uranium. Dans le cas des supermarchés, l’attaque montre les conséquences potentielles d’un accès à distance insuffisamment protégé à des équipements essentiels au fonctionnement quotidien des entreprises.
Comment ont-ils fait ?
Selon un expert cyber ayant requis l’anonymat, les infrastructures industrielles sont vulnérables car elles associent des systèmes informatiques (IT) à des équipements physiques (OT), dont certains sont anciens. Or, en pénétrant les réseaux informatiques, des pirates peuvent atteindre les systèmes qui pilotent directement ces équipements et provoquer des perturbations dans le monde réel.
« On est face à une attaque de ce qu’on appelle l’IoT » l’internet des objets, explique Olivier Daloy, expert en cybersécurité chez Zscaler. Il s’agit de machines qui « n’ont pas d’écran, de clavier », mais qui sont néanmoins accessibles par un réseau et peuvent, dans certains cas, être contrôlées à distance, explique-t-il.
Deux scénarios sont notamment possibles, note Olivier Daloy: l’exploitation d’une vulnérabilité technique ou l’utilisation d’identifiants compromis permettant de se connecter à l’équipement. Concrètement, dans le cas des frigos, « le risque immédiat est de gaspiller de la nourriture et le deuxième risque est d’avoir un impact physique, avec des risques de départ de feu, quand les frigos montent à 50 degrés », poursuit-il.
Évoquant « les contrôleurs de froid Danfoss série AK-SM et AK-SC », le directeur général de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), Vincent Strubel, a souligné qu’il était « urgent de les déconnecter d’internet, ou d’adopter a minima une politique de filtrage réseau très restrictive ».
Qui peut être derrière ?
L’origine de l’attaque de lundi demeure difficile à déterminer: « L’attribution, le fait de savoir qui est réellement à l’origine de l’attaque, est une affaire qui est extrêmement compliquée », souligne Olivier Daloy. Il n’y a pas d’indice d’une attaque étatique à ce stade, selon une source sécuritaire à l’AFP. « Il est impossible de déterminer les motivations derrière cette série d’attaques », le temps de l’investigation technique « s’étire très au-delà de l’évènement lui-même », a expliqué cette source.
Néanmoins, « ces faits mettent en lumière la vulnérabilité des chaînes d’approvisionnement alimentaires aux cyberattaques. Or les attaques sur les chaînes d’approvisionnement font partie des scénarios jugés crédibles dans les travaux de la Revue nationale stratégique 2025 », un document officiel posant le cadre stratégique français dans un avenir proche, « qui font des attaques hybrides l’une des menaces à prendre en compte prioritairement ».
S’exprimant la semaine dernière sur les faiblesses de la cybersécurité en France, le général André Petillot, major général de la gendarmerie, avait estimé que le sujet avait « été un peu sous-évalué » dans « le monde de l’entreprise et des administrations ».